干跨境这行十几年,见过站被搞的老板不少。今天讲一件真事。前阵子一个卖充电线材的老哥,黑五前夜撞上的。独立站跑得好好的,凌晨一点,监控突然飙红,流量涨了上百倍,网站打不开。他第一反应是服务器坏了,差点直接下单买新服务器。兄弟,那不是机器坏了,是被 DDoS 了。
说穿了,DDoS 不是”破门”,是”堵门”。攻击者雇一大堆假顾客,把你的店门口堵得水泄不通——他们不买东西,就干一件事:让真顾客进不来。你店里货再好、装修再漂亮,门被堵死,一切归零。更气人的是,雇这帮”假顾客”没多贵,Cloudflare 的报告里写得很直白:租一帮肉鸡发起一次大规模攻击,几百到几千美元就够。门槛低到什么程度?你同行花两顿饭钱,就能让你的黑五泡汤。
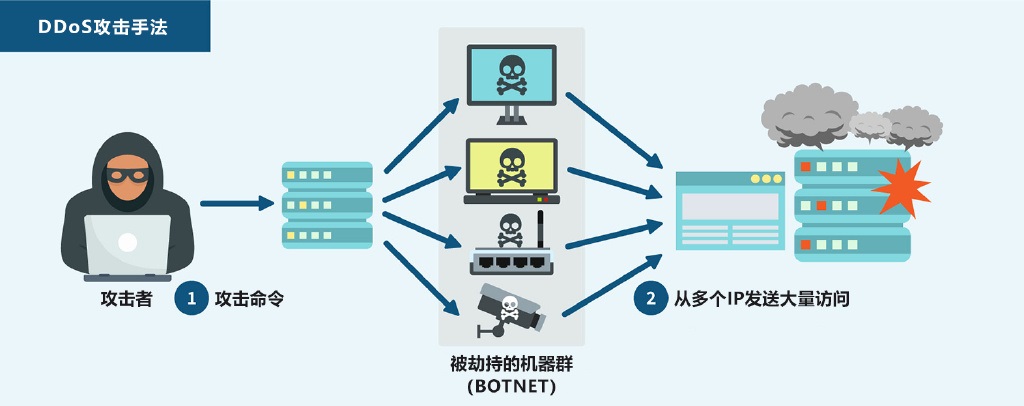
所以别迷信”我站小,没人看得上我”。2025 年全球 DDoS 攻击总量涨了一倍多,光 Cloudflare 一家,平均每小时就要拦下五千多次攻击。绝大多数攻击又小又短,专挑没有防护的独立站下手——大站有高防,你未必有。还有一批是奔着钱来的:约三成被调查企业收到过勒索式攻击,邮件写得很明白,给钱就走。
这里有个很多人想不到的事实:有记录以来最猛的一次攻击,峰值 31.4 Tbps,只持续了 35 秒。35 秒,你泡杯茶的功夫。也就是说,攻击结束时,你的战斗才刚开始——服务器被打趴之后的连接堆积、系统报错、数据紊乱,够你处理到天亮。我那位朋友的 48 小时,就是这么熬的。
第 0 到 4 小时:止血,别乱动
先分辨是攻击还是服务器真挂了:流量暴涨、带宽打满、日志里全是同类型请求,就是堵门没跑了。这时候最忌讳病急乱投医——有人慌了直接换服务器,结果新站的 IP 转眼又被打,因为攻击认的是域名,不认机器。正确动作就一个:把流量先导到带清洗能力的 CDN 后面,把源站 IP 藏起来。源站 IP 一旦暴露,等于把后门地址写在门上。
第 4 到 24 小时:别交钱,盯波次
攻击很少一波就完事。打十分钟、歇二十分钟、再打一波,是常态,为的就是耗你。这期间最容易犯的错,是给勒索邮件打款。听我一句:门堵一次开了闸,以后天天有人来堵。你交了赎金,等于在圈子里挂了块”这家店会交钱”的招牌。撑住,跟防护服务商盯着流量波次调整策略,多数勒索式攻击几天内自己就散了——攻击是有成本的,它耗不过有准备的人。
第 24 到 48 小时:复盘,立规矩
站恢复了不叫结束。48 小时内把三件事做完:查一遍这次暴露的问题——源站有没有漏、告警有没有响;给监控立好阈值,流量异常第一时间能叫醒人;再把应急预案写成一张纸,谁改 DNS、谁联系服务商、谁发公告,写清楚。下次凌晨三点再被打,你照着纸执行就行,不用靠肾上腺素做决策。
那次 48 小时熬完,我朋友说了句掏心窝的话:钱要花在防护服务的账单上,别花在攻击者的赎金上——前者是保险,后者是无底洞。独立站是你的资产,资产就得有保单。话就撂在这儿。防不防、怎么防,你自己拿主意。
我是老马,一个干了二十年跨境的行业老兵。如果你也对跨境出海感兴趣,可以试试 Transbord跨境平台,帮你一站式解决出海跨境难题。