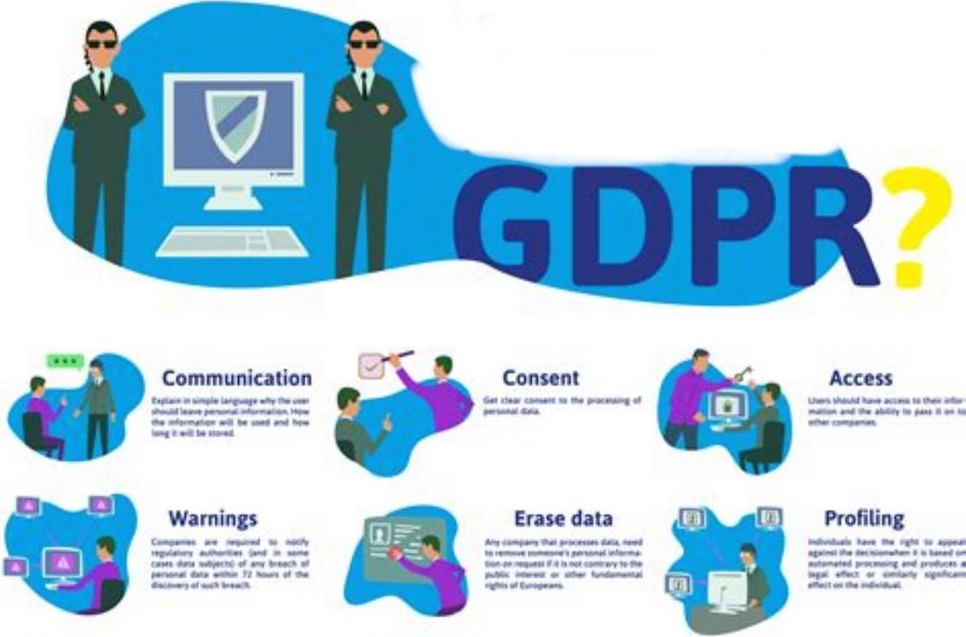
做跨境的兄弟,十个里有九个觉得”数据隐私”是法务的事,跟自己没关系。卖货的嘛,搞定选品、物流、投放就烧高香了,客户数据?不就是姓名电话收货地址嘛,存个表格里能出什么事。
我今天就把话说难点:只要你的货卖进欧盟,碰过欧洲客户的姓名、电话、地址、邮箱,GDPR 就管得到你,跟你公司注册在哪、几个人、开没开公司都无关。这东西就像欧洲小区的物业规矩——你可以进小区摆摊,但你要是动了业主的私人信箱,物业是真会上门执法的,而且罚款单是按你全球营业额算的,不是按你在欧洲赚的那点钱算。
上限是多少?两档:轻的一千万欧元或者全球年营业额的百分之二,重的两千万欧元或者百分之四,取高的那个。这是写进条例第83条的白纸黑字,2018年生效到现在没变过。
你觉得这是吓唬人?说几个真实落地的罚单。2023年5月,Meta 因为把欧洲用户数据往美国传、保护措施不到位,被爱尔兰数据保护委员会罚了12亿欧元,GDPR 生效以来最重的一张。2025年5月,TikTok 被罚5.3亿欧元,理由更扎心——欧洲经济区用户的数据被中国团队远程访问,但没能证明保护水平跟欧盟对等,隐私政策也没交代清楚。注意,TikTok 用的还是标准合同条款这种正规操作,都没扛住。那些说”我们只是小公司,监管看不上”的人,先想想巨头都被按着打,你的操作经得起查吗?
这里我要说一个大部分人想不到的点:大额罚单基本都落在巨头头上,中小卖家真正伤筋动骨的,其实不是监管局的罚单。看监管机构的执法记录就会发现,动辄几亿欧元的大罚单基本都砸在巨头头上,小商家被罚的大多是几千几万欧的零头。小卖家真正的死法是另一条线——客户一封投诉邮件递上去,监管立案,然后你的邮件营销工具、建站平台、收款通道会抢在监管出结论之前先动手,停你的服务、封你的号。罚款是钱的事,封号是命的事。
再讲讲我见过最多的三个坑。
头一个,把”买过单”当成”同意收广告”。客户在你店里掏过一次钱,不代表他愿意再被你的促销邮件轰炸,也不代表欢迎你在 WhatsApp 上给他推销。欧洲对营销触达的同意要求是明确勾选,不能预勾选,也不能藏着掖着。国内那套”下单即视为同意”,在欧洲就是违规。
第二个,隐私政策抄模板或者干脆没有。客户数据存哪、存多久、用来干什么、能不能删,一条都答不上来。这不是文笔问题,是证据问题——监管问起来,你拿什么证明自己合规?
第三个坑最值得中国卖家警觉:数据跨境没章法。订单同步回国内服务器、客服系统里欧洲客户的聊天记录全世界团队都能看、数据存在哪个云上自己都说不清。TikTok 那5.3亿欧元就是栽在”数据流回中国”这一环。你的体量没人家的十分之一,坑是同一个。
避坑不复杂,就这几件事:营销触达全部改成客户主动勾选的订阅制,预勾选框去掉;写一份说人话的隐私政策,讲清楚收什么、为什么收、存哪、怎么删;数据最小化,用不到的信息坚决不收,收上来的越少风险越小;搞清楚你的客户数据存在哪、谁能看到,尤其是回传国内的链路,要么加保障措施,要么就别传;客户要求删数据,痛快删,这是写进条例的权利,拖是拖不过去的。
再往深想一步:合规本身就是门槛。你把数据这块整明白,同行里那些靠野蛮抓取、乱发邮件起量的竞争对手,迟早被投诉、被封工具、被清出场。别人的雷,就是你的路。
话就说到这。数据这件事,出事之前都觉得远,出事之后都后悔没早弄。欧洲市场的钱一直在,但门槛也是真门槛——跨过去的吃肉,跨不过去的连汤都别想。
我是老马,一个干了二十年跨境的行业老兵。如果你也对跨境出海感兴趣,可以试试 Transbord跨境平台,帮你一站式解决出海跨境难题。